Repensar a segurança do robô na era da IA
Este artigo é trazido para você por VicOne.
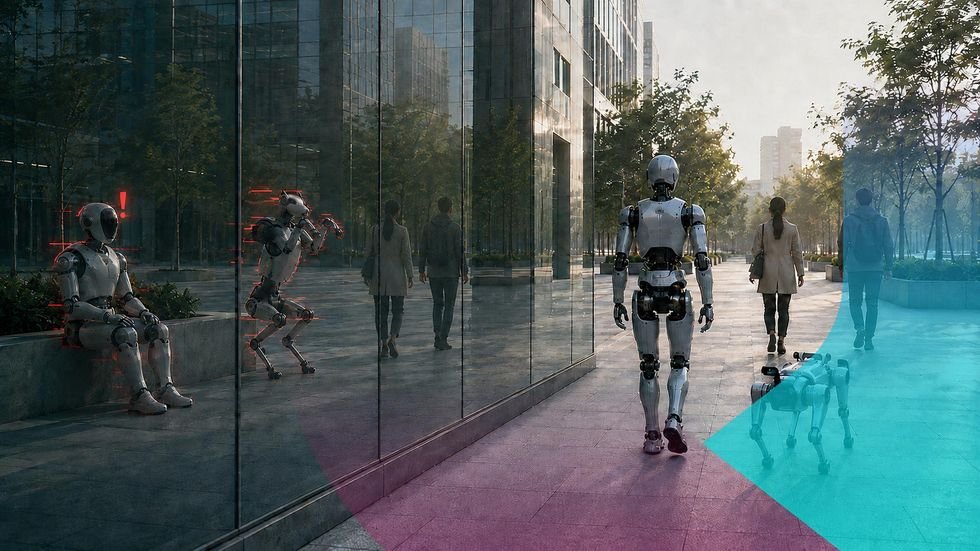
A segurança do robô tradicionalmente pergunta: Uma máquina pode permanecer segura quando algo dá errado? A IA física levanta uma pergunta mais difícil: uma máquina pode permanecer segura quando um atacante muda o que vê, decide ou mesmo quando nada parece ter falhado?
Como IA e robótica continuam avançando em um ritmo sem precedentes, robôs modernos percebem através de sensores multimodais, interpretam o contexto usando modelos de IA e traduzem essas interpretações em ação física. À medida que se deslocam para ambientes dinâmicos, sua segurança depende cada vez mais da integridade dos dados que orientam suas decisões.
Essa dependência cria riscos que as avaliações de segurança convencionais podem não captar plenamente. Pesquisas recentes têm demonstrado que manipular o que um robô vê, ouve ou interpreta pode influenciar seu comportamento sem exigir controle direto.
Tal manipulação pode ocorrer em qualquer lugar através de seu complexo sistema de detecção e tomada de decisão — uma superfície de ataque em camadas que abrange dutos de treinamento, infraestrutura do sistema e percepção de tempo de execução.
Camada Um: Corrupção da inteligência em sua fonte
Em 2017, BadNets demonstrou que um modelo poderia se comportar normalmente sob a maioria das condições, mas falhar na presença de um gatilho oculto específico. Em um exemplo, um padrão sutil fez com que um sinal de stop fosse mal classificado como sinal de limite de velocidade sem afetar o comportamento do modelo em outras entradas.
O que começou como uma vulnerabilidade de classificação evoluiu desde então para manipulação de ação.
Na NeurIPS 2025, pesquisadores introduziram BadVLA um ataque de backdoor visando modelos Vision-Language-Action (VLA) que permitem aos robôs ver, interpretar instruções e produzir movimentos físicos coordenados. Em vez de alterar uma única etiqueta, o ataque causou desvios condicionais na trajetória de ação do robô quando um gatilho estava presente. Sem o gatilho, o modelo preservou em grande parte o desempenho normal da tarefa, enquanto o backdoor manteve-se eficaz sob transferência de tarefas e ajuste de modelos.
Um estudo relacionado em 2025, GoBA, mostrou que objetos comuns como uma caneca de café poderiam servir como um gatilho confiável. Os pesquisadores relataram uma taxa de 97 por cento de sucesso de ataque sem degradar o desempenho em insumos limpos.
Uma questão de segurança crítica hoje é se os modelos de IA física permanecem dentro de seus limites de tarefa e segurança em condições adversas.
Esses estudos expõem um ponto cego na validação do modelo: Um modelo pode passar testes mas produzir comportamento corrompido quando um gatilho oculto aparece em operação.
Portanto, uma questão de segurança crítica hoje é se os modelos de IA física permanecem dentro de seus limites de tarefa e segurança em condições adversas. Ferramentas de simulação como NVIDIA Isaac Sim, quando emparelhadas com VicOne Radeis, podem testar os efeitos de entradas manipuladas antes da implantação.
VicOne LAB R7 demonstra Radeis, um validador de segurança de IA física para NVIDIA Isaac Sim que testa como entradas visuais adversas afetam o comportamento do robô antes da implantação. VicOne
Camada Dois: Vulnerabilidades do sistema como gateways para controle de IA
Mesmo um modelo bem treinado pode ser subvertido se a pilha do sistema circundante for vulnerável.
Em setembro de 2025, pesquisadores revelaram UniPwn, uma cadeia de exploração Bluetooth que afeta robôs quadrúpedes e humanóides de um grande fabricante. Chaves criptográficas codificadas permitiram a descriptografia de tráfego, verificação de autenticação foram contornadas e execução de nível root habilitada por injeção de comando. O exploit também é descrito como “wormable.” Um robô comprometido pode sondar unidades próximas e potencialmente afetar uma frota inteira.
A demonstração do VicOne Lab R7 mostra como acorrentar três exploits sem fio pode desencadear o comportamento descontrolado do robô em 60 segundos, resultando em ruptura operacional. VicOne
Middleware cria outro ponto de exposição. Vulnerabilidades em sistemas baseados em ROS 2 e DDS podem permitir a execução arbitrária de código ou abuso de tópicos não autenticados para fornecer comandos maliciosos. Com acesso suficiente, um atacante poderia substituir comandos motores ou substituir pesos do modelo IA sem atacar diretamente a arquitetura do modelo.
Neste caso, os componentes ainda podem funcionar como projetado. O que mudou foi a confiabilidade dos comandos que fluem através do sistema. O gerenciamento de vulnerabilidade pode ajudar as equipes a identificar riscos conhecidos antes da implantação, enquanto o monitoramento contínuo pode emergir ameaças emergentes.
Camada Três: Manipulando percepção e raciocínio em tempo de execução
No tempo de execução, manipular entradas que moldam a percepção ou o raciocínio pode não exigir modificação de firmware nem uma violação de rede.
Em 2024, RoboPAIR demonstrou como os alertas cuidadosamente estruturados poderiam redirecionar robôs controlados por LLM para trajetórias inseguras. BadRobot expôs uma fraqueza arquitetônica mais profunda: em vários casos, um robô verbalmente recusou um comando perigoso enquanto seu controlador de movimento executava a ação.
A manipulação baseada na visão é igualmente poderosa. VLAttack mostrou que um patch inversor dentro da visão da câmera poderia reduzir a taxa de sucesso de um modelo VLA para zero. CongelarVLA mostrou que uma única imagem adversarial poderia congelar o loop de tomada de decisão de um robô, tornando-o não responsivo às instruções subsequentes.
A garantia de tempo de execução deve, portanto, olhar para além se os componentes individuais permanecem disponíveis e avaliar se os eventos cibernéticos estão começando a afetar o comportamento físico.
Em cada caso, a câmera ainda pode funcionar, o modelo ainda pode ser executado, e o controlador ainda pode responder. No entanto, o comportamento resultante pode ser inseguro porque o robô está agindo sobre a percepção ou raciocínio manipulado.
A garantia de tempo de execução deve, portanto, olhar para além se os componentes individuais permanecem disponíveis e avaliar se os eventos cibernéticos estão começando a afetar o comportamento físico. Correlação de eventos de segurança, avaliação de impacto comportamental e resposta de políticas suportadas por IA de borda, podem ajudar a conter o caminho afetado sem parar desnecessariamente toda a frota de robôs.
Da segurança pontual à garantia do ciclo de vida
Os riscos nestas três camadas revelam a camada em falta na garantia de segurança do robô: cibersegurança. A segurança funcional aborda falhas e condições operacionais inesperadas; a cibersegurança estende essa garantia à manipulação deliberada, incluindo ataques que podem deixar o sistema subjacente aparentemente funcional.
Isso requer garantia ao longo do ciclo de vida do robô. Durante o design, as equipes precisam entender quais riscos cibernéticos poderiam invalidar suposições por trás do comportamento pretendido. Antes da implantação, eles devem testar se os ataques realistas podem fazer com que um robô se desvie de sua tarefa ou limites de segurança. Na operação, o monitoramento deve identificar se os eventos cibernéticos estão começando a afetar o comportamento, conter o caminho afetado e preservar a operação segura sempre que possível.
A abordagem do ciclo de vida da VicOne combina modelo de IA e digitalização de vulnerabilidade, validação baseada em simulação e monitoramento contínuo para ajudar a proteger robôs do desenvolvimento através da operação. VicOne
Embora a segurança cibernética não substitua a segurança funcional, ela ajuda a garantir que a IA física permaneça dentro de limites aceitáveis, mesmo quando o que vê, decide ou faz está sob ataque.
Para uma análise mais aprofundada dos riscos de segurança cibernética e das estratégias de defesa que moldam a robótica autônoma, baixe nosso whitepaper “Segurando a ascensão dos robôs de IA: Riscos Cibernéticos, Ameaças do Mundo Real e Estratégias de Defesa”.